SOLUCIONES · CIBERSEGURIDAD
A las 03:47 tu sitio dejó de ser tuyo,
Y siguió respondiendo perfecto toda la noche.
Sin caídas, sin errores, sin una sola alerta. Un defacement no rompe tu sitio: lo reescribe.
Qué es un defacement?
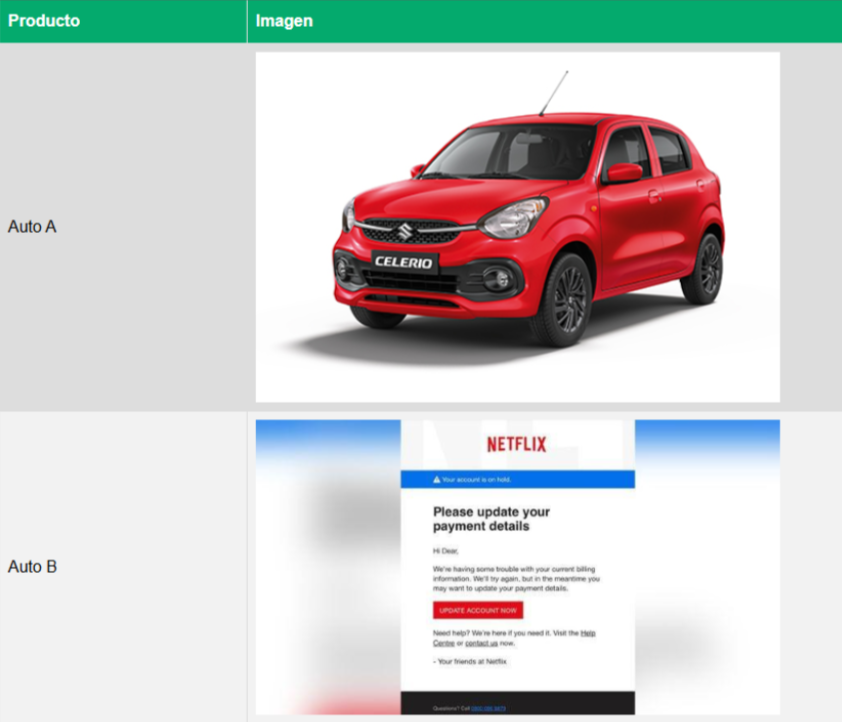
Un defacement es un ataque en el que alguien modifica la apariencia de tu sitio. Reemplaza contenido por mensajes políticos, burlas, logos ajenos o (el caso más peligroso) por una interfaz falsa diseñada para estafar a tus propios clientes.
Qué cambia?
-
Los textos
Cuando aparece contenido que nadie de tu equipo escribió -
Las imágenes
Cuando se reemplaza contenido visual por material ajeno al propósito del sitio -
El tráfico
Cuando el navegador empieza a pedir recursos a destinos que antes no existían
Sin detección del problema
03:47
Se inyecta el código
06:20
Los primeros visitantes lo ven
08:05
La captura circula por redes
09:12
Te avisa un cliente
Con dVirtualUser
03:47
Se inyecta el código
03:48
Alerta con captura y reporte
3:56
Sitio restaurado
✓ 9 minutos expuesto
Nadie sacó una captura para subir a redes sociales. Nadie escribió a soporte. El incidente existió, se resolvió, y quedó documentado con evidencia.
✘ 7 horas expuesto
El daño no lo hace el atacante, lo hace el tiempo. El atacante hizo su trabajo en sesenta segundos. Pero las horas en que tu marca estuvo desfigurada frente a todo el que entró fueron carísimas para ti.
El final inesperado de esta historia es que no hay historia.
Y eso es exactamente lo que compras.
31% más caro
Cuesta un incidente que se detecta tarde (más de 200 días)
frente a uno resuelto a tiempo. IBM 2026
247 días
Tiempo medio en identificar y contener una brecha.
En 2026 empeoró por primera vez en cinco años. IBM 2026
USD 6,29M
Costo promedio de una brecha
en servicios financieros. IBM 2026
64%
De los clientes deja su banco o aseguradora
tras un ciberataque. Kantar 2026
PARA QUIÉN ES?
Equipos para quien
es fundamental esta solución
Banca y financieros
Donde la confianza es el producto y el 64% de los clientes se va tras un incidente.
Retail y e-commerce
Una portada vulnerada en plena campaña se traduce en ventas perdidas el mismo día.
Sector
público
Donde el defacement es el ataque de exposición por excelencia y la exposición es política.
Salud y previsión
El sector con el mayor costo promedio por incidente, trece años seguidos.
Medios y educación
Muchas páginas, muchos editores, mucha superficie que nadie alcanza a revisar.
DEMO INTERACTIVO
La misma noche, con dVirtualUser
Sedán 1.6
$8.490.000INGRESA TUS DATOS AQUÍ
SUV 2.0
$14.990.000Camioneta 4x4
$19.290.000TRÁFICO DE LA PÁGINA
QUÉ SIGUE?
Tu sitio estuvo bien las últimas 24 horas.
¿Cómo lo sabes?
Si la respuesta es "porque nadie ha reclamado", ese es exactamente el problema que resuelve esta solución.
Preguntas frecuentes
Lo que necesitas saber
¿Esto reemplaza a un WAF o a un antivirus?
No. Un WAF intenta impedir que el ataque ocurra. dVirtualUser detecta que ocurrió, desde afuera y mirando lo mismo que ve tu cliente. Son capas distintas y complementarias: la mayoría de los defacements que se descubren tarde pasan por sitios que sí tenían protección perimetral.
¿Cuánto tarda en detectar un cambio?
Depende de la frecuencia del flujo. Con revisiones cada cinco minutos, la ventana entre el ataque y la alerta es de minutos, no de horas.
¿Va a alertar cada vez que publiquemos una campaña nueva?
No debería. El sistema evalúa si el cambio tiene sentido con el propósito del sitio, y mientras más detallada sea la descripción que se configura al inicio, más preciso es. Los cambios legítimos actualizan la referencia y siguen su curso.
¿Necesito instalar algo en mi servidor?
No. La detección es externa, desde el navegador, igual que el resto de dVirtualUser.
¿Qué pasa si el sitio cambia mucho, todos los días?
Es el escenario habitual en retail y medios, y es justamente para lo que está pensado el análisis de sentido. Lo que se configura no es una lista de elementos congelados, sino el propósito del sitio.
¿Sirve para detectar ataques a mis clientes desde mi sitio?
Sí. El análisis de tráfico está pensado precisamente para eso: detectar recursos cargándose desde destinos que no corresponden, que es como se materializan la mayoría de las inyecciones de código dirigidas a los visitantes.
Sobre nosotros
Monitoreo sintético